


Den Feinwerk Connector gibt es jetzt im Matomo Marketplace. Sie installieren ihn direkt in Matomo, ohne Download und ohne FTP. Zur Meldung · So geht's →
Ein Login. Richtige Rechte. Immer aktuell.
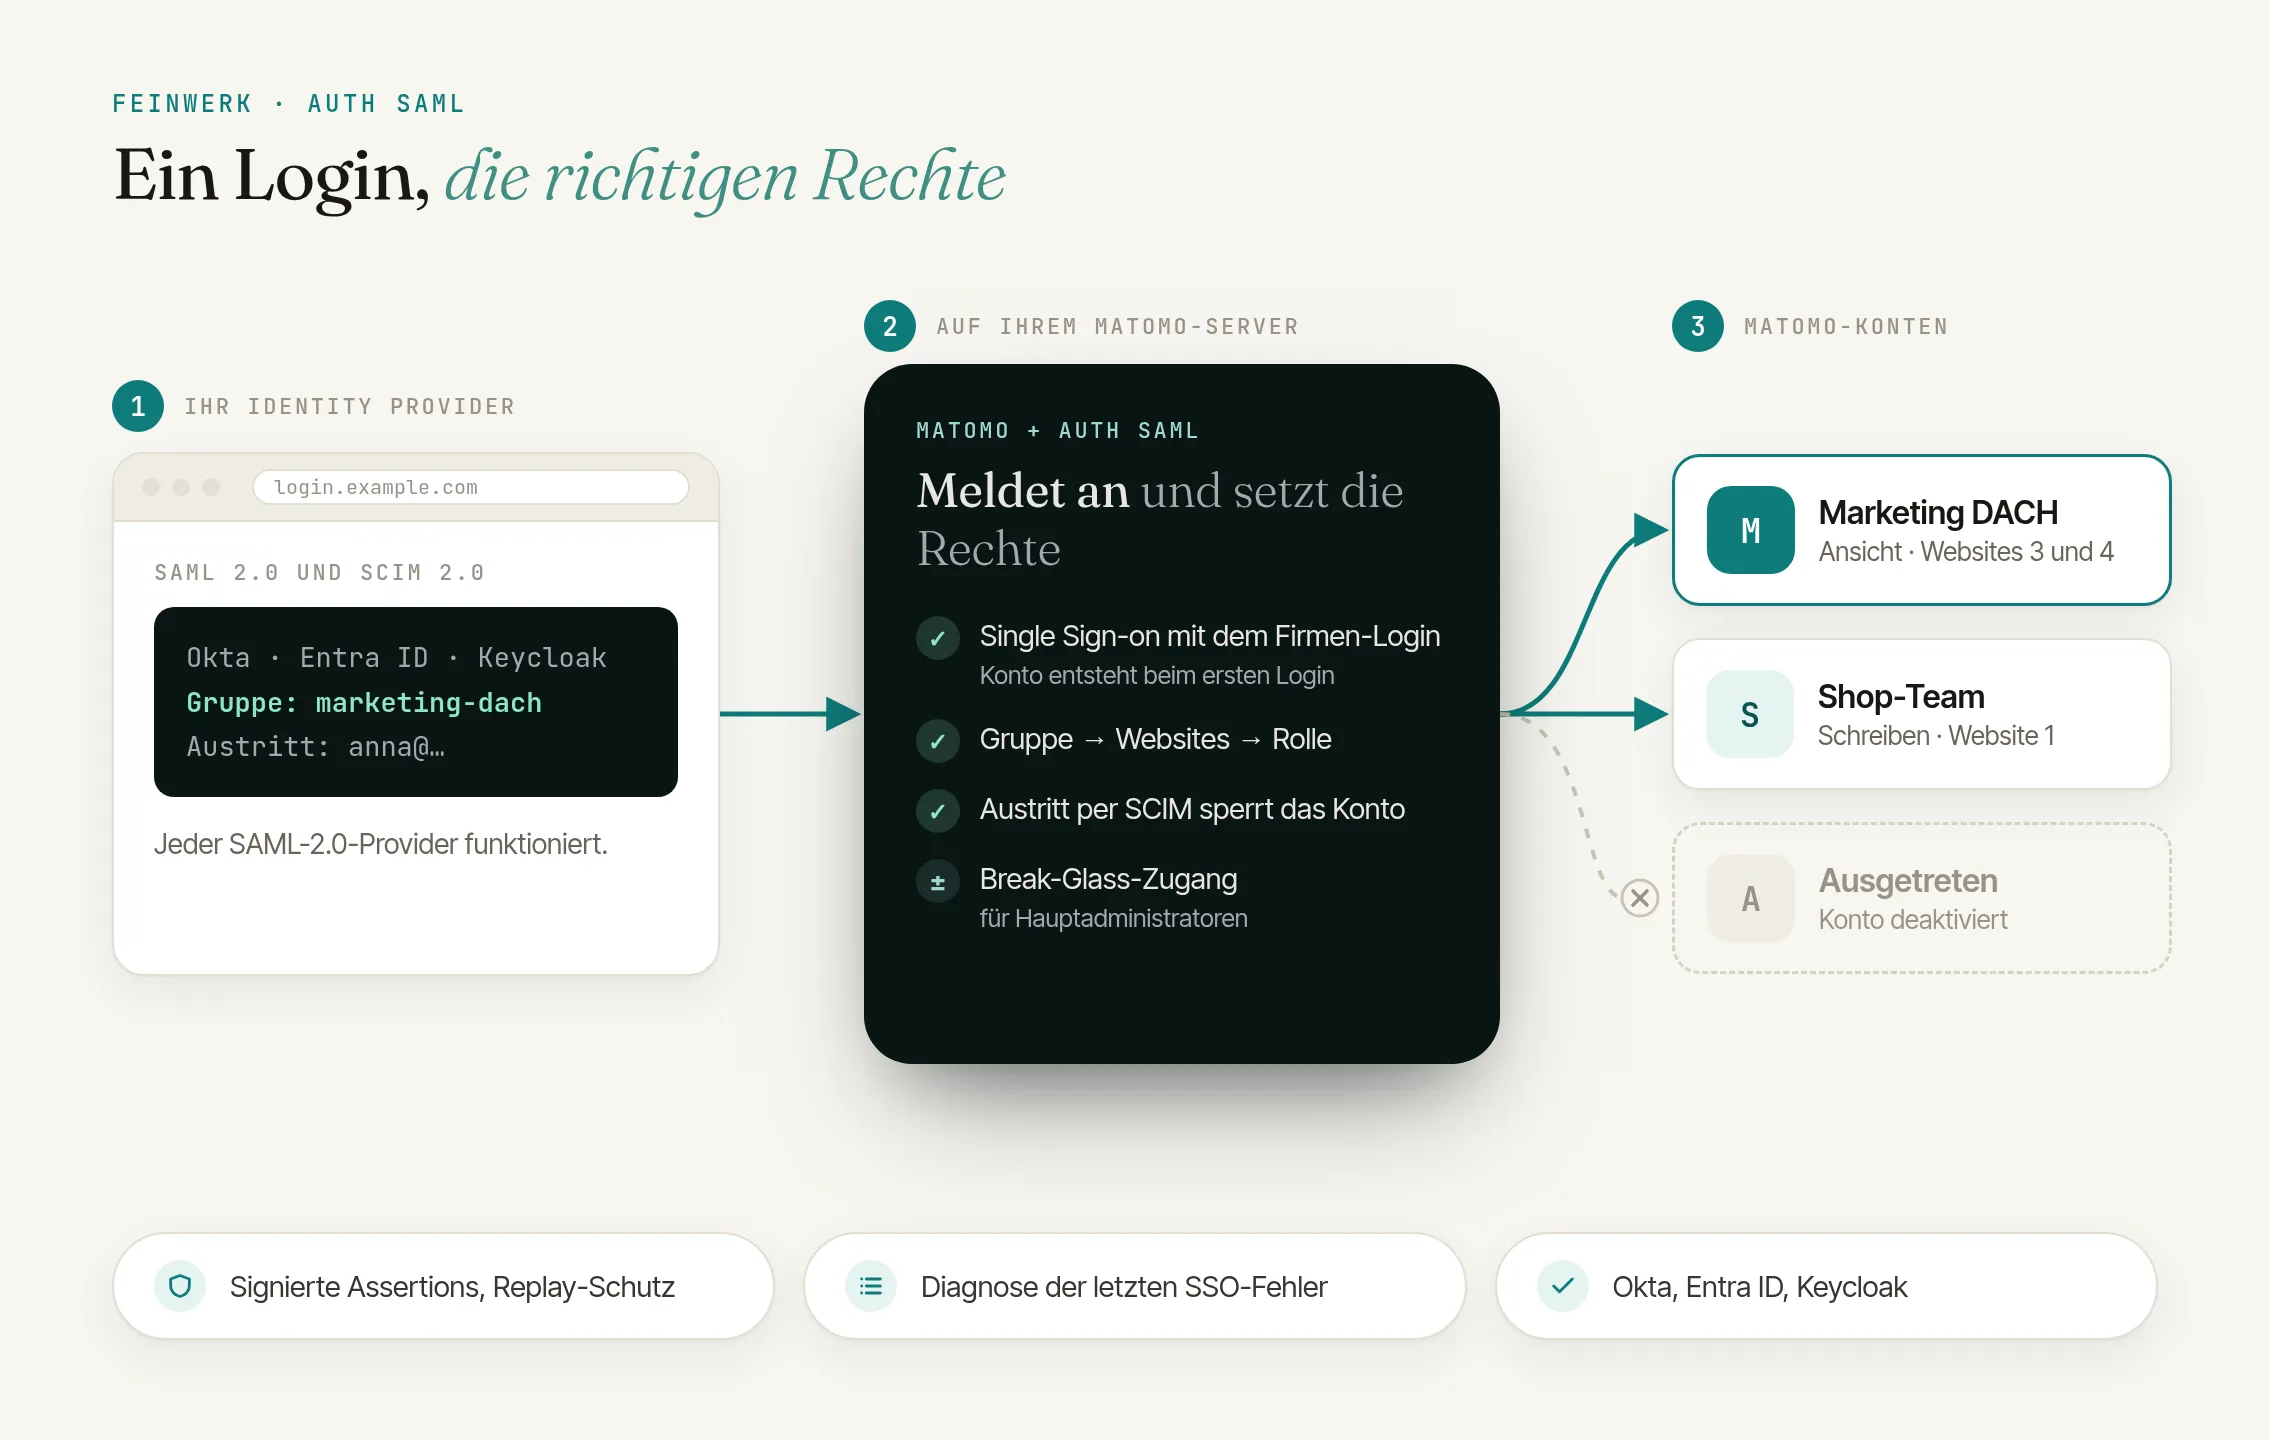
Auth SAML verbindet Matomo mit Ihrem Identity Provider: Single Sign-on per SAML 2.0, On- und Offboarding per SCIM 2.0 und Site-Berechtigungen direkt aus Ihren IdP-Gruppen. Für Okta, Microsoft Entra ID, Keycloak und jeden SAML-Provider.
ab 1.299 €/Jahr · jederzeit kündbar
Neueste v5.1.2 · Matomo ≥ 5.0.0
Ein Login für alles
Ihre Nutzer melden sich mit dem Firmen-Login an, SP- oder IdP-initiiert, optional mit Single Logout und Force SSO. Konten entstehen automatisch beim ersten Login.
Rechte aus IdP-Gruppen
Gruppe → Sites → Rolle: Das Mapping im Admin-Bereich macht Ihren IdP zur Rechteverwaltung. Synchronisiert wird bei jedem Login und jeder SCIM-Änderung, manuell vergebene Rechte bleiben auf Wunsch unangetastet.
Offboarding in Echtzeit
Sobald Ihr IdP per SCIM 2.0 einen Austritt meldet, deaktiviert Auth SAML das Konto: Sitzungen enden, die vom Plugin vergebenen Rechte werden entzogen. Ohne Login-Vorgang und ohne manuelle Nacharbeit.
Kein Aussperr-Risiko
Strict-Modus, signierte Assertions und Replay-Schutz sind Standard. Trotzdem behalten Hauptadministratoren in der Standardeinstellung einen Break-Glass-Zugang per Passwort, damit Sie ein IdP-Ausfall nicht aus Matomo aussperrt.
Sicherheit, die man nachweisen kann
Ein Protokoll hält SSO-Anmeldungen sowie Konto-, Rechte- und Konfigurationsänderungen fest, mit CSV-Export. Auf Wunsch verlangt Matomo eine Mehrfaktor-Anmeldung beim Identity Provider, sensible Aktionen bestätigen SSO-Benutzer dort statt mit einem Matomo-Passwort, und vor dem Ablauf eines Zertifikats kommt eine E-Mail.
Testen statt Rätselraten
Der SSO-Test auf der Admin-Seite zeigt vorab, was Ihr Identity Provider sendet und welches Konto mit welchen Rechten eine Anmeldung ergeben würde, ohne jemanden anzumelden. Scheitert später ein Login, zeigt die Admin-Seite den Grund samt der empfangenen Gruppen und Attribute.
Zum Vergrößern klicken
- Lizenz für 1 Matomo-Instanz + 3 Testinstanzen, alle Websites und Nutzer
- Preise inkl. MwSt., Abrechnung über Paddle
- 14 Tage testen, vorher kostenlos kündbar
- Updates und Support inklusive
- Erstattungen
Matomo Single Sign-on über Ihren Identity Provider, mit Rechten aus IdP-Gruppen
Ihr Team meldet sich per SAML über Entra ID, Okta oder Keycloak in Matomo an, die Rechte kommen direkt aus den Gruppen Ihres Identity Providers.
Einsatzbeispiel lesen →Jeder SAML-2.0-konforme IdP. Getestet ist Auth SAML mit Okta, Microsoft Entra ID und Keycloak. GitHub bietet als IdP kein SAML an, dort hilft ein vermittelnder IdP wie Keycloak.
Nein. Kontoanlage und Rechte-Sync funktionieren komplett über den SAML-Login (Just-in-Time). SCIM lohnt sich, wenn Offboarding sofort wirken soll statt erst beim nächsten Login.
Ja. Im Standardmodus „verwaltet“ entzieht Auth SAML nur Rechte, die es selbst vergeben hat, alles manuell Vergebene bleibt unangetastet. Wer den IdP als alleinige Quelle möchte, wählt den autoritativen Modus.
Hauptadministratoren erreichen über den Break-Glass-Zugang weiterhin das Passwort-Formular, auch bei aktivem Force SSO. Wer sich sonst noch per Passwort anmelden darf, legen Sie selbst fest: alle, nur Hauptadministratoren (Standard) oder niemand. Schalten Sie den Passwort-Login ganz ab, ist auch der Break-Glass-Zugang gesperrt. Die Einstellung lässt sich dann über die Kommandozeile zurücksetzen.
Nein. Vor sensiblen Aktionen wie dem Anlegen eines API-Tokens bestätigen sie sich mit einer erneuten Anmeldung beim Identity Provider, und Matomos eigene Zwei-Faktor-Abfrage entfällt bei SSO-Anmeldungen, denn die Anmeldung erfolgt beim Identity Provider. Beides lässt sich in den Einstellungen ändern.
Überschaubar: SP-Metadata-URL im IdP hinterlegen, IdP-Metadata-URL im Plugin eintragen (automatischer Import mit täglichem Abgleich) oder die Metadata-Datei hochladen, Gruppen-Mapping anlegen. Der SSO-Test auf der Admin-Seite zeigt vor der Umstellung, was ankommt. Schritt-für-Schritt-Anleitungen für Okta, Entra ID und Keycloak stehen in der Dokumentation.
Nur wenn Sie es ausdrücklich aktivieren und eine eigene IdP-Gruppe dafür festlegen. Fehlt die Gruppe später im Claim, entzieht Auth SAML die Hauptadministrator-Rechte wieder, die es selbst vergeben hat. Hauptadministratoren, die nicht das Plugin ernannt hat, werden nie herabgestuft, der letzte Hauptadministrator ebenfalls nicht.
Sie werden übernommen, nicht dupliziert: Beim ersten SSO-Login ordnet Auth SAML das Konto über Login oder E-Mail-Adresse zu und verknüpft es dauerhaft mit dem IdP. Das Passwort bleibt bestehen, und manuell vergebene Site-Rechte bleiben im Standardmodus unangetastet, denn entzogen wird nur, was das Plugin selbst vergeben hat. Hauptadministrator-Konten übernimmt Auth SAML standardmäßig nicht automatisch, damit kein IdP-Konto den lokalen Notfallzugang übernehmen kann, und bestehende Hauptadministratoren werden nie herabgestuft. Die SCIM-Provisionierung übernimmt bestehende Konten genauso. SSO lässt sich so in einer laufenden Matomo-Installation einführen, ohne Benutzer neu anzulegen oder Rechte zu verlieren.
Weil es mehr abdeckt: Neben dem SAML-Login enthält Auth SAML die Rechteverwaltung über IdP-Gruppen und einen vollständigen SCIM-2.0-Server für automatisches On- und Offboarding. Eine Lizenz ersetzt damit die manuelle Benutzerpflege über den gesamten Lebenszyklus.
- 01 Installieren Sie den Feinwerk Connector aus dem Marketplace von Matomo: unter Administration › Plattform › Marketplace nach „Feinwerk“ suchen, installieren und aktivieren. Ohne Marketplace: ZIP herunterladen.
- 02 Öffnen Sie Feinwerk Plugins und klicken Sie auf „Mit Feinwerk-Konto verbinden“. Erreicht Ihr Browser den Store nicht, tragen Sie stattdessen Ihren Instanz-Token in den Einstellungen des Connectors ein.
- 03 Öffnen Sie den Feinwerk Plugins-Screen, suchen Sie Auth SAML und klicken Sie auf „Install“.
Lieber manuell installieren? Nach dem Kauf finden Sie den ZIP-Download in Ihrem Kundenkonto. · Dokumentation zu Auth SAML
Fehlt Ihnen eine Funktion in Auth SAML? Sagen Sie uns, was Sie brauchen →
Auth SAML
Auth SAML macht Ihren Identity Provider zur einzigen Quelle der Wahrheit für Matomo: Anmeldung per SAML 2.0 Single Sign-on, Benutzer-Lebenszyklus per SCIM 2.0 und Site-Berechtigungen direkt aus den Gruppen Ihres IdP. Das Plugin funktioniert mit jedem SAML-2.0-Provider und ist mit Okta, Microsoft Entra ID und Keycloak getestet.
Login und Rechte aus einer Hand
Beim ersten SSO-Login legt Auth SAML das Matomo-Konto automatisch an (Just-in-Time-Provisionierung). Bei jedem Login synchronisiert es die Site-Berechtigungen aus den Gruppen-Claims: Im Admin-Bereich ordnen Sie IdP-Gruppen den Matomo-Sites und einer Rolle zu (Ansicht, Schreiben oder Administrator). Ab dann verwalten Sie Zugriffe nur noch im IdP. Alternativ oder zusätzlich liest Auth SAML Rechte aus einem direkten Attribut (z. B. matomo_access = "view:1,4;write:2").
Drei Sync-Modi bestimmen, wie streng der IdP führt: additiv (nur vergeben, nie entziehen), verwaltet (entzieht nur, was das Plugin selbst vergeben hat; manuell vergebene Rechte bleiben unangetastet) oder autoritativ (der IdP bestimmt die Rechte vollständig).
Offboarding, das sofort greift
Mit aktiviertem SCIM 2.0 überträgt Ihr IdP Benutzer und Gruppen aktiv nach Matomo: Neue Teammitglieder sind angelegt, bevor sie sich das erste Mal anmelden. Meldet der IdP eine Person als ausgeschieden, deaktiviert Auth SAML das Konto sofort: Der Login ist gesperrt, laufende Sitzungen enden und die vom Plugin vergebenen Rechte werden entzogen, ohne dass jemand daran denken muss. Gruppen-Änderungen im IdP wirken unmittelbar auf die Site-Rechte, ganz ohne Login-Vorgang.
Sicher ab Werk, ohne Aussperr-Risiko
Signierte Assertions, RSA-SHA256, Strict-Modus und Replay-Schutz sind Standard. Gleichzeitig ist Auth SAML so gebaut, dass Sie ein IdP-Ausfall nicht aussperrt: Hauptadministratoren erreichen über einen Break-Glass-Zugang das Passwort-Formular, auch wenn Force SSO aktiv ist. Login-Einschränkungen greifen erst, wenn SAML tatsächlich konfiguriert ist. Nur wenn Sie den Passwort-Login für alle abschalten, ist auch der Break-Glass-Zugang gesperrt. Hauptadministrator-Konten übernimmt Auth SAML standardmäßig nicht automatisch per SSO oder SCIM. Auf Wunsch verlangt Matomo eine Mehrfaktor-Anmeldung beim Identity Provider, und sensible Aktionen wie das Anlegen eines API-Tokens bestätigen SSO-Benutzer mit einer erneuten Anmeldung dort. Ein Protokoll hält Anmeldungen, Konto-, Rechte- und Konfigurationsänderungen fest, ein Sicherheits-Check weist auf schwache Einstellungen hin.
Einrichtung per Metadata-Import
SP-Metadata-URL in den IdP kopieren, IdP-Metadata-URL im Plugin eintragen: Import und täglicher Abgleich sind inklusive, ein Zertifikatswechsel beim IdP (z. B. bei Entra ID) wird automatisch übernommen. Kann Ihr Server die URL nicht erreichen, laden Sie die Metadata-Datei auf der Admin-Seite hoch. Vor dem Ablauf eines Zertifikats erhalten die Hauptadministratoren eine E-Mail. Gruppen-Mapping anlegen, fertig. Der SSO-Test auf der Admin-Seite zeigt vor der Umstellung, welche Gruppen und Attribute ankommen und welche Rechte daraus folgen, und die letzten SSO-Fehler stehen dort mitsamt der tatsächlich empfangenen Gruppen und Attribute. Schluss mit Rätselraten, warum ein Login scheitert. Für automatisierte Abläufe gibt es Konsolen-Befehle, Schritt-für-Schritt-Anleitungen für Okta, Entra ID und Keycloak stehen in der Dokumentation.
Eine Lizenz, der ganze Lebenszyklus
Auth SAML ist bewusst als Komplettlösung angelegt: Eine Lizenz deckt den gesamten Benutzer-Lebenszyklus ab, von der SAML-Anmeldung über die Rechteverwaltung mit IdP-Gruppen bis zur SCIM-Provisionierung mit sofortigem Offboarding. Das ersetzt manuelle Benutzerpflege und separate Provisionierungs-Werkzeuge.
-
v5.1.2 13. Nov 2026
- Sicherheit: Beim Verknüpfen vorhandener Konten über SSO und SCIM vergleicht das Plugin Login, E-Mail-Adresse und NameID genauer. Ein Konto, dessen Login sich nur durch Akzente unterscheidet, wird nicht mehr übernommen, und ein übernommenes Konto behält die Schreibweise seines Logins.
- Verbessert: Beim Speichern der Einstellungen entsteht nur dann ein Protokolleintrag zum Import der Metadata, wenn sich dabei etwas geändert hat.
- Neu: Die mitgelieferte Dokumentation beschreibt, welche Daten das Plugin speichert und übermittelt, und nennt die enthaltenen Bibliotheken mit ihren Lizenzen.
v5.1.1
- Sicherheit: Eine über Matomo begonnene SSO-Anmeldung gilt nur noch in dem Browser, in dem sie begonnen wurde. So kann niemand einer anderen Person eine Anmeldung unterschieben. Die neue Einstellung „Anmeldung an den Browser binden“ ist standardmäßig an und wirkt, wenn Matomo über HTTPS erreichbar ist.
- Neu: Der Sicherheits-Check weist darauf hin, wenn diese Bindung ausgeschaltet ist oder Matomo nicht über HTTPS erreichbar ist.
- Verbessert: Die Feedback-Frage am Ende der Admin-Seite steht ruhiger in einer Zeile, mit dem Support-Link am Ende. Die Hinweiszeile auf weitere Feinwerk-Angebote entfällt.
v5.1.0
- Neu: SSO-Test auf der Admin-Seite. Sie sehen, welche Attribute, Gruppen und welche Anmeldeart vom Identity Provider ankommen und welches Konto mit welchen Rechten eine Anmeldung ergeben würde, ohne dass jemand angemeldet oder etwas geändert wird.
- Neu: Sicherheitsabfragen bestätigen SSO-Benutzer mit einer erneuten Anmeldung beim Identity Provider statt mit einem Matomo-Passwort. Damit können SSO-Benutzer jetzt auch API-Tokens anlegen.
- Neu: Matomos Zwei-Faktor-Authentifizierung entfällt bei SSO-Anmeldungen, denn die Anmeldung erfolgt beim Identity Provider (abschaltbar).
- Neu: Auf Wunsch verlangt Matomo eine bestimmte Anmeldeart beim Identity Provider, zum Beispiel eine Mehrfaktor-Anmeldung.
- Neu: Protokoll der SSO-Anmeldungen, Konto-, Rechte-, SCIM- und Konfigurationsänderungen auf der Admin-Seite, mit CSV-Export und einstellbarer Aufbewahrungsdauer.
- Neu: E-Mail an die Hauptadministratoren oder eingestellte Empfänger, bevor ein Zertifikat des Identity Providers oder von Matomo abläuft.
- Neu: Sicherheits-Check auf der Admin-Seite und in der Systemprüfung.
- Neu: Die Metadata des Identity Providers lässt sich auch als XML einfügen oder als Datei hochladen.
- Verbessert: Bestehende Hauptadministrator-Konten werden nicht mehr automatisch per SSO oder SCIM übernommen (Standard), und Hauptadministrator-Rechte aus einer IdP-Gruppe werden wieder entzogen, sobald die Gruppe fehlt.
- Verbessert: SSO-Konten können E-Mail-Adresse und Passwort nicht selbst ändern (abschaltbar).
- Verbessert: Die Passwort-Login-Richtlinie greift bei jedem Login-Formular und beim Anlegen von API-Tokens.
- Verbessert: Die Metadata-URL des Identity Providers muss mit https beginnen.
- Verbessert: Zeichen, die Matomo in Benutzernamen nicht erlaubt, ersetzt das Plugin bei neuen Konten, statt die Anmeldung abzubrechen.
- Verbessert: Gruppen-Mappings mit mehreren Zeilen für dieselbe Gruppe werden zusammengeführt, und vor dem Ersetzen oder Widerrufen des SCIM-Tokens fragt die Admin-Seite nach.
- Behoben: Ein in Matomo gelöschter SSO-Benutzer wird bei der nächsten Anmeldung wieder angelegt. Unerwartete Fehler zeigen die SSO-Fehlerseite mit Referenznummer.
v5.0.1
- Feedback-Frage und Hinweise sind jetzt kompakt in einer Zeile.
v5.0.0
- Neues Versionsschema: Die Ausgabe für Matomo 5 trägt ab jetzt Versionen 5.x.
- Die Lizenzprüfung arbeitet mit allen Versionen des Feinwerk Marketplace Connector zusammen.
- Am Ende der Admin-Seite finden Sie eine kurze Feedback-Frage und einen direkten Draht zum Support. Ihre Antwort sendet der Matomo-Server ohne personenbezogene Daten an Feinwerk; abschaltbar in der Konfiguration.
- Dazu eine dezente Hinweiszeile auf weitere Feinwerk-Angebote, nur für Administratoren, ausblendbar und abschaltbar.
- Das Plugin nennt sich jetzt überall Feinwerk Auth SAML; die Einstellungen finden Sie unter System, Allgemeine Einstellungen unter dieser Überschrift.
-
v2.2.1 15. Okt 2026
- Sicherheitsverbesserung: Nach der Anmeldung leitet das Plugin nur noch auf Adressen Ihrer Matomo-Instanz weiter.
- Der Metadata-Import per URL funktioniert mit mehreren Parametern, beim Speichern, im täglichen Abruf und in der API.
- Die SSO-Schaltfläche ist so breit wie die Anmelde-Schaltfläche.
- Gruppen-Mappings zeigen die Sites als „ID: Name“.
- Relative Weiterleitungsziele nach der Anmeldung werden korrekt aufgelöst.
-
v2.2.0 13. Okt 2026
-
v2.1.0 1. Okt 2026