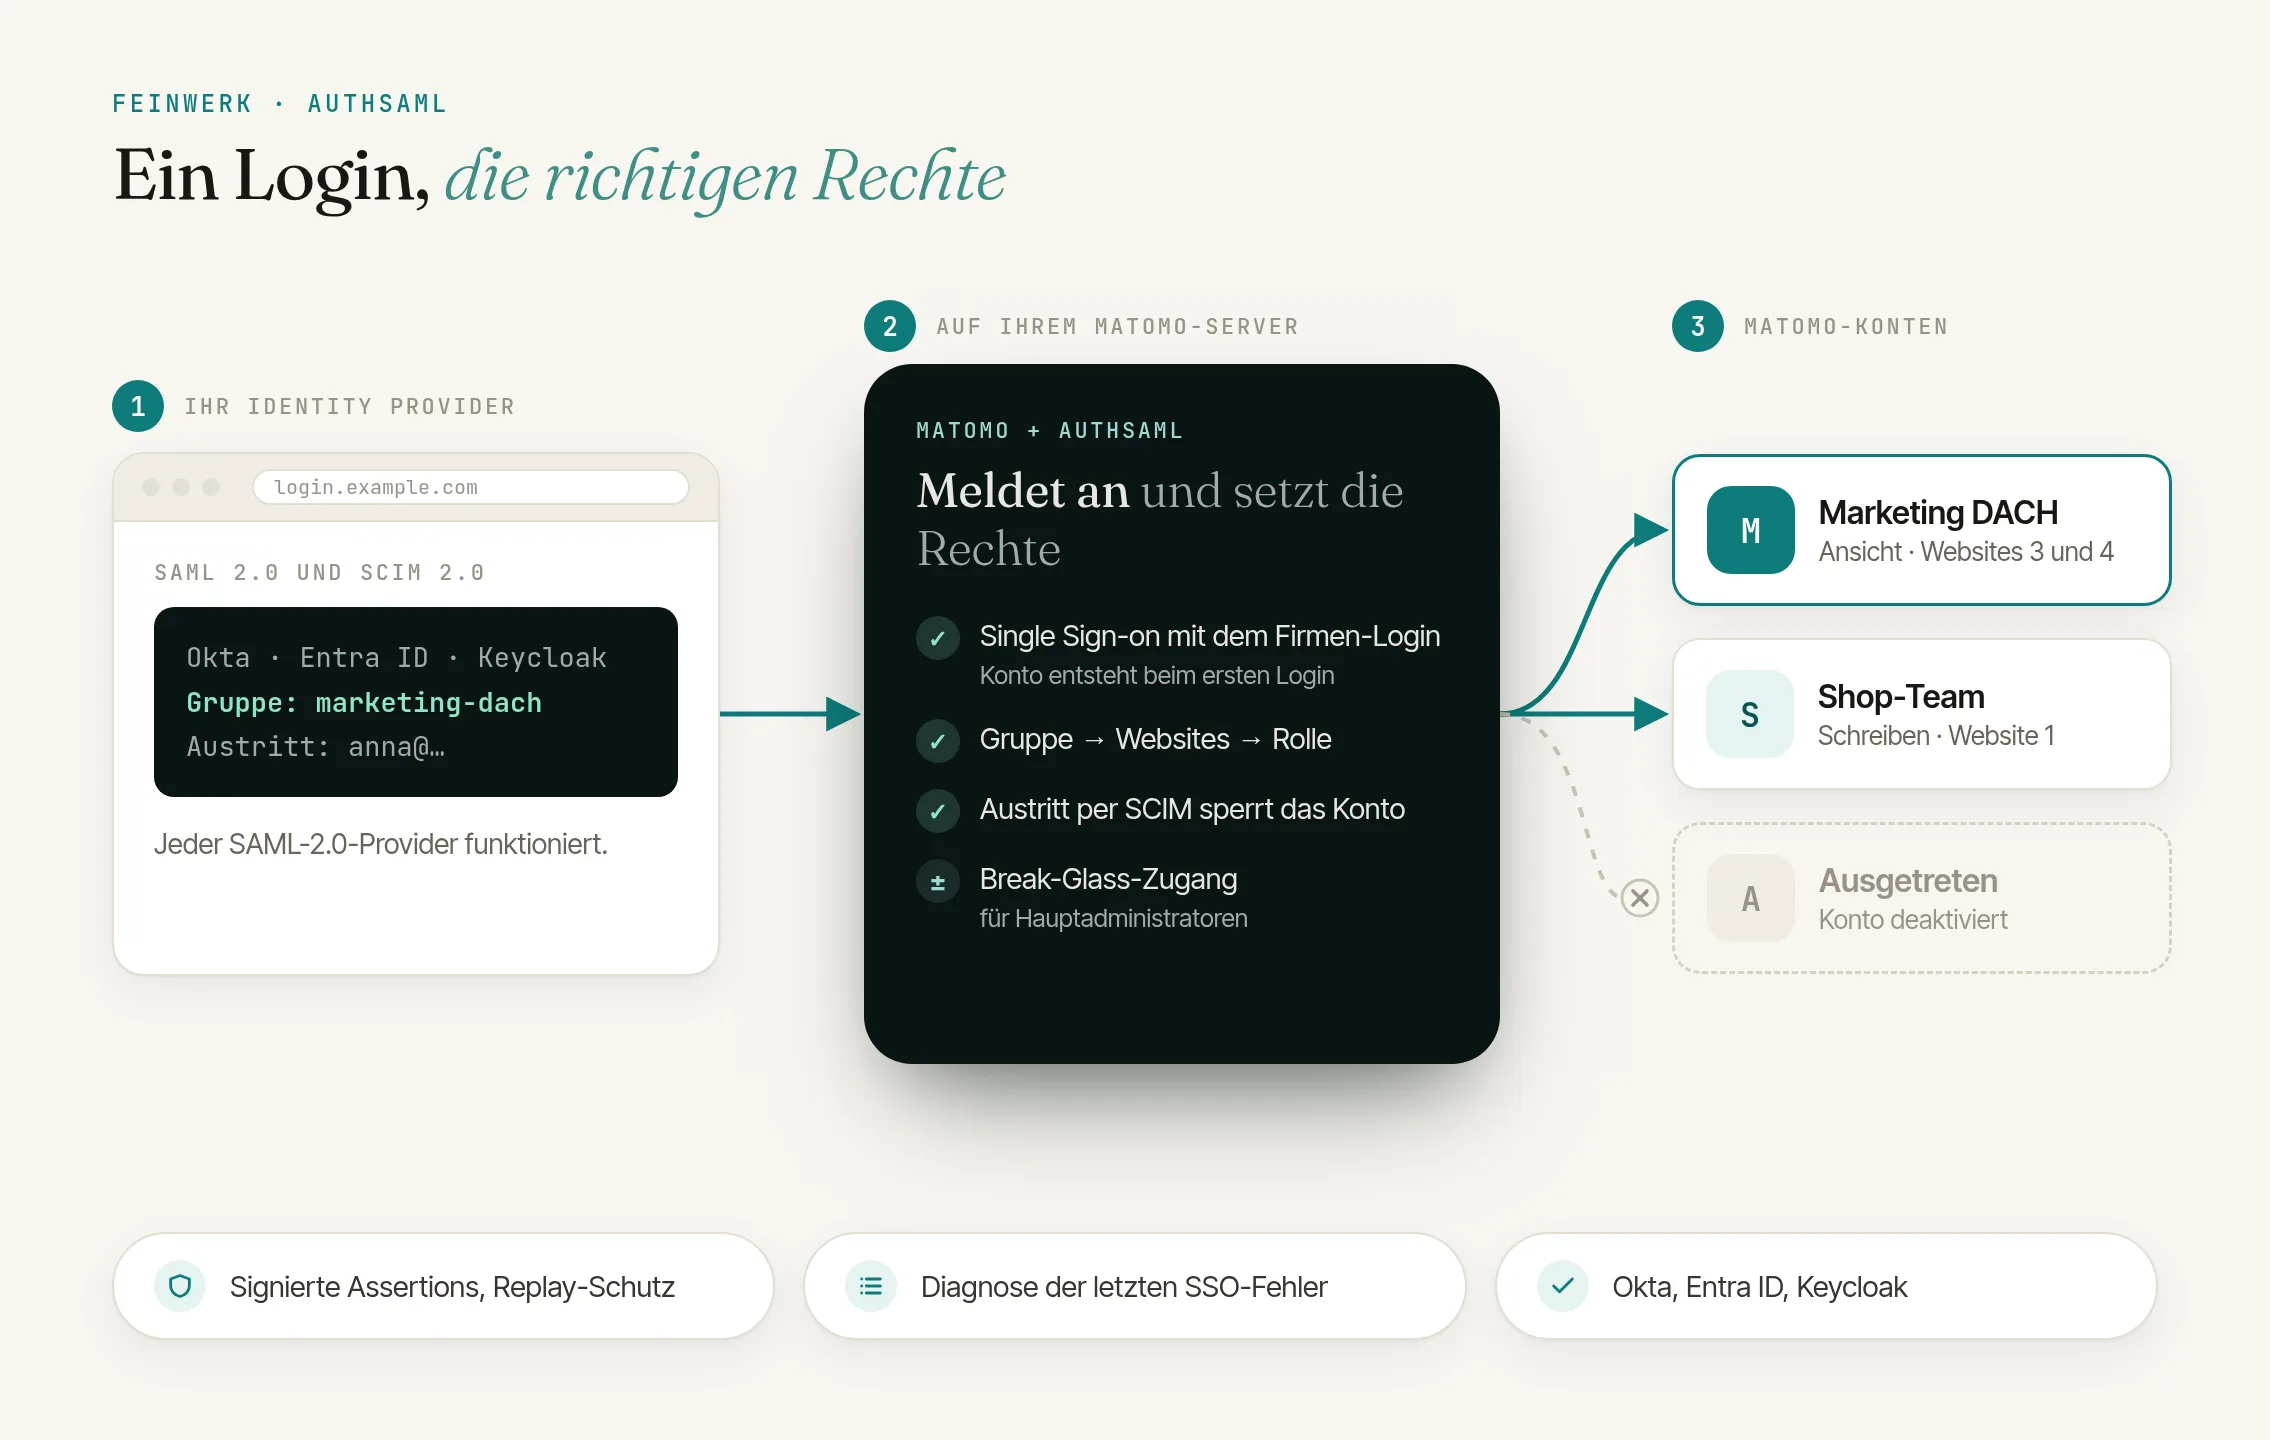
Das Problem: eine zweite Benutzerliste neben dem Firmen-Login
Matomo hat eine eigene Benutzerverwaltung mit Konten, Passwörtern und Rechten pro Website, für ein kleines Team genügt das. Wer Zugänge zentral in einem Identity Provider wie Microsoft Entra ID, Okta oder Keycloak verwaltet, pflegt damit eine zweite Benutzerliste von Hand. Je mehr Websites und Teams, desto mehr Aufwand.
Matomo allein
- Ein weiteres Passwort neben dem Firmen-Login
- Neue Kolleginnen und Kollegen warten auf Zugang, Rechte gibt es auf Zuruf
- Beim Austritt muss jemand daran denken, das Matomo-Konto zu sperren
Mit AuthSaml
- Firmen-Login statt eigenem Matomo-Passwort
- Konto und Rechte direkt aus dem IdP
- Im IdP deaktiviert, in Matomo gesperrt (optional per SCIM)
So löst AuthSaml das
AuthSaml verbindet Matomo per SAML 2.0 mit Ihrem Identity Provider. Ihr Team meldet sich mit dem gewohnten Firmen-Login an, das Konto entsteht beim ersten Login automatisch.
Die Rechte kommen aus den IdP-Gruppen: Sie legen einmal fest, welche Gruppe welche Websites mit welcher Rolle (Ansicht, Schreiben oder Administrator) sieht. AuthSaml gleicht sie bei jedem Login ab, Zugänge pflegen Sie nur noch an einer Stelle.
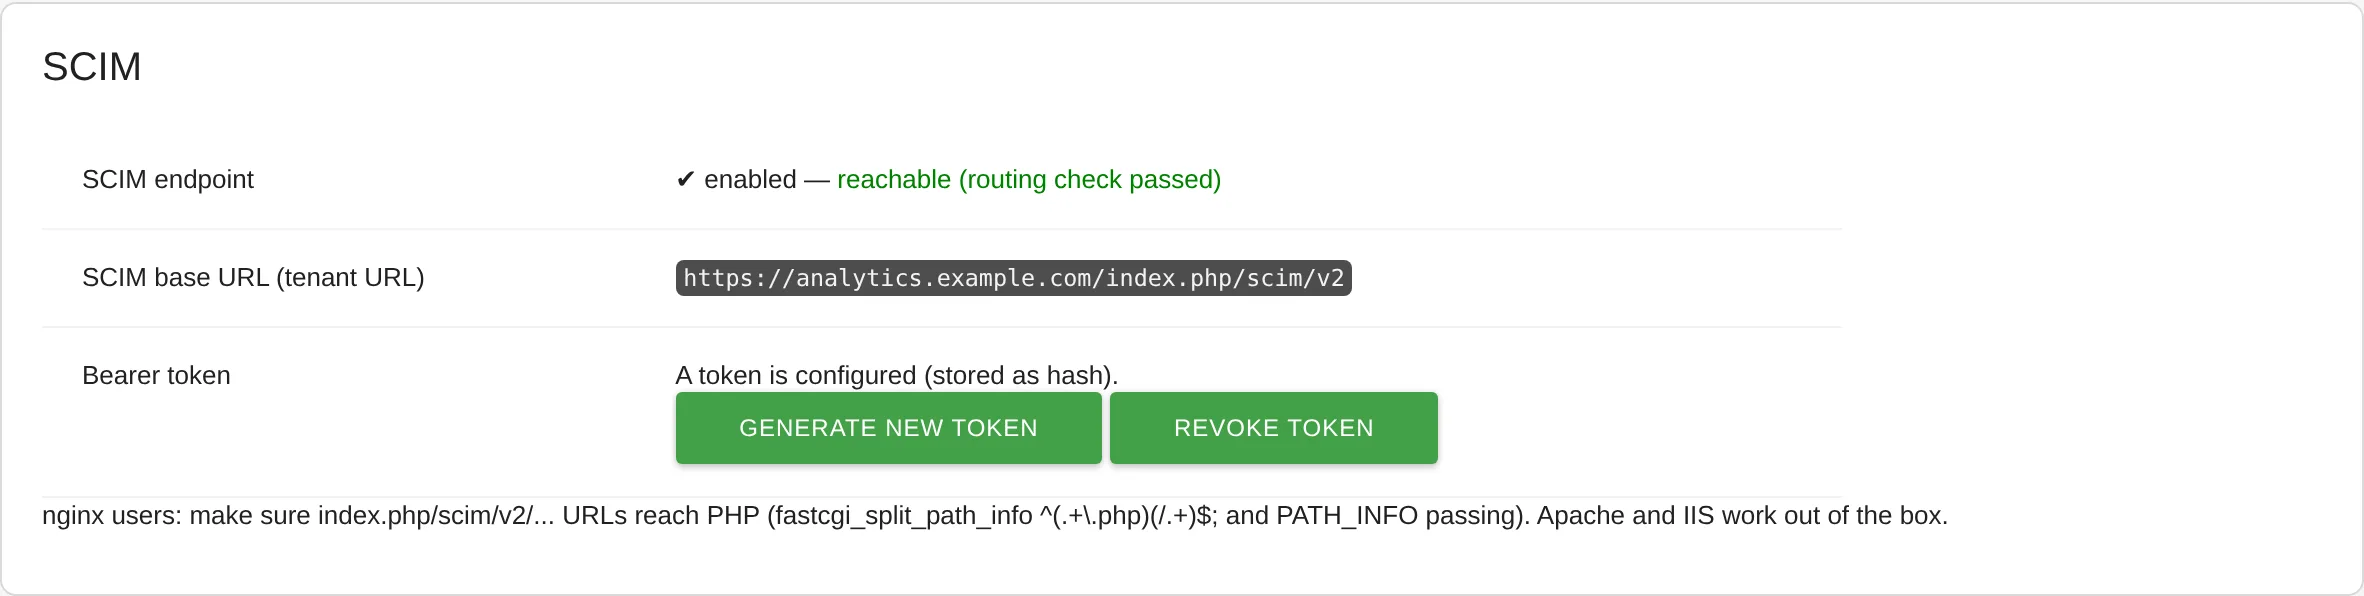
Offboarding per SCIM
Mit dem optionalen SCIM 2.0 meldet der IdP neue, geänderte und ausgeschiedene Personen direkt an Matomo. Im IdP deaktivierte Konten sperrt AuthSaml in Matomo und entzieht die vom Plugin vergebenen Rechte, ohne dass sich jemand anmelden muss.
Rechte per Attribut
Alternativ liest das Plugin Rechte aus einem eigenen Attribut, etwa view:1,4;write:2.
Umstieg ohne Neuanlage
Bestehende Konten werden übernommen, nicht dupliziert. Manuell vergebene Rechte bleiben im Standardmodus unangetastet, Hauptadministratoren behalten immer einen Notfallzugang per Passwort.
So funktioniert es
- SP-Daten kopieren. Die Admin-Seite von AuthSaml zeigt nach der Installation SP-Metadata-URL und ACS-URL.
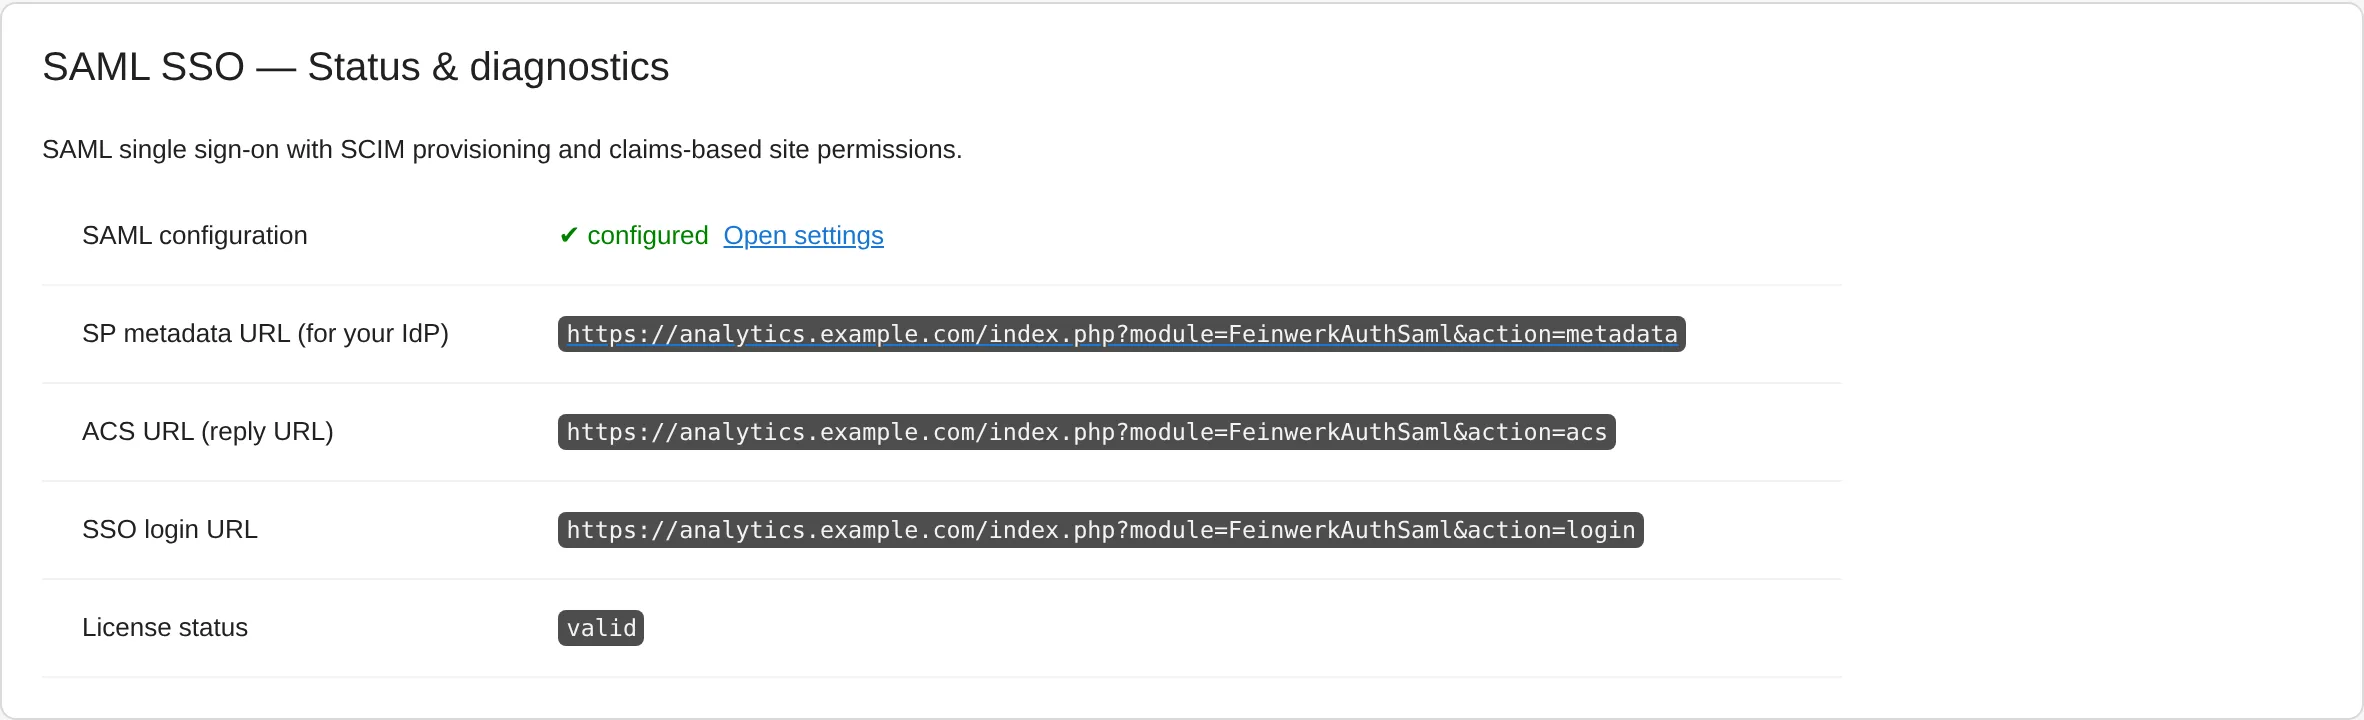
AuthSaml: Diagnose der SAML-Konfiguration - Anwendung im IdP anlegen. SAML-Anwendung in Entra ID, Okta, Keycloak oder einem anderen SAML-2.0-Provider anlegen und E-Mail, Anzeigename und Gruppen als Attribute freigeben.
- IdP in Matomo eintragen. IdP-Metadata-URL in den Plugin-Einstellungen hinterlegen. Endpunkte und Zertifikate werden importiert und täglich aktualisiert.
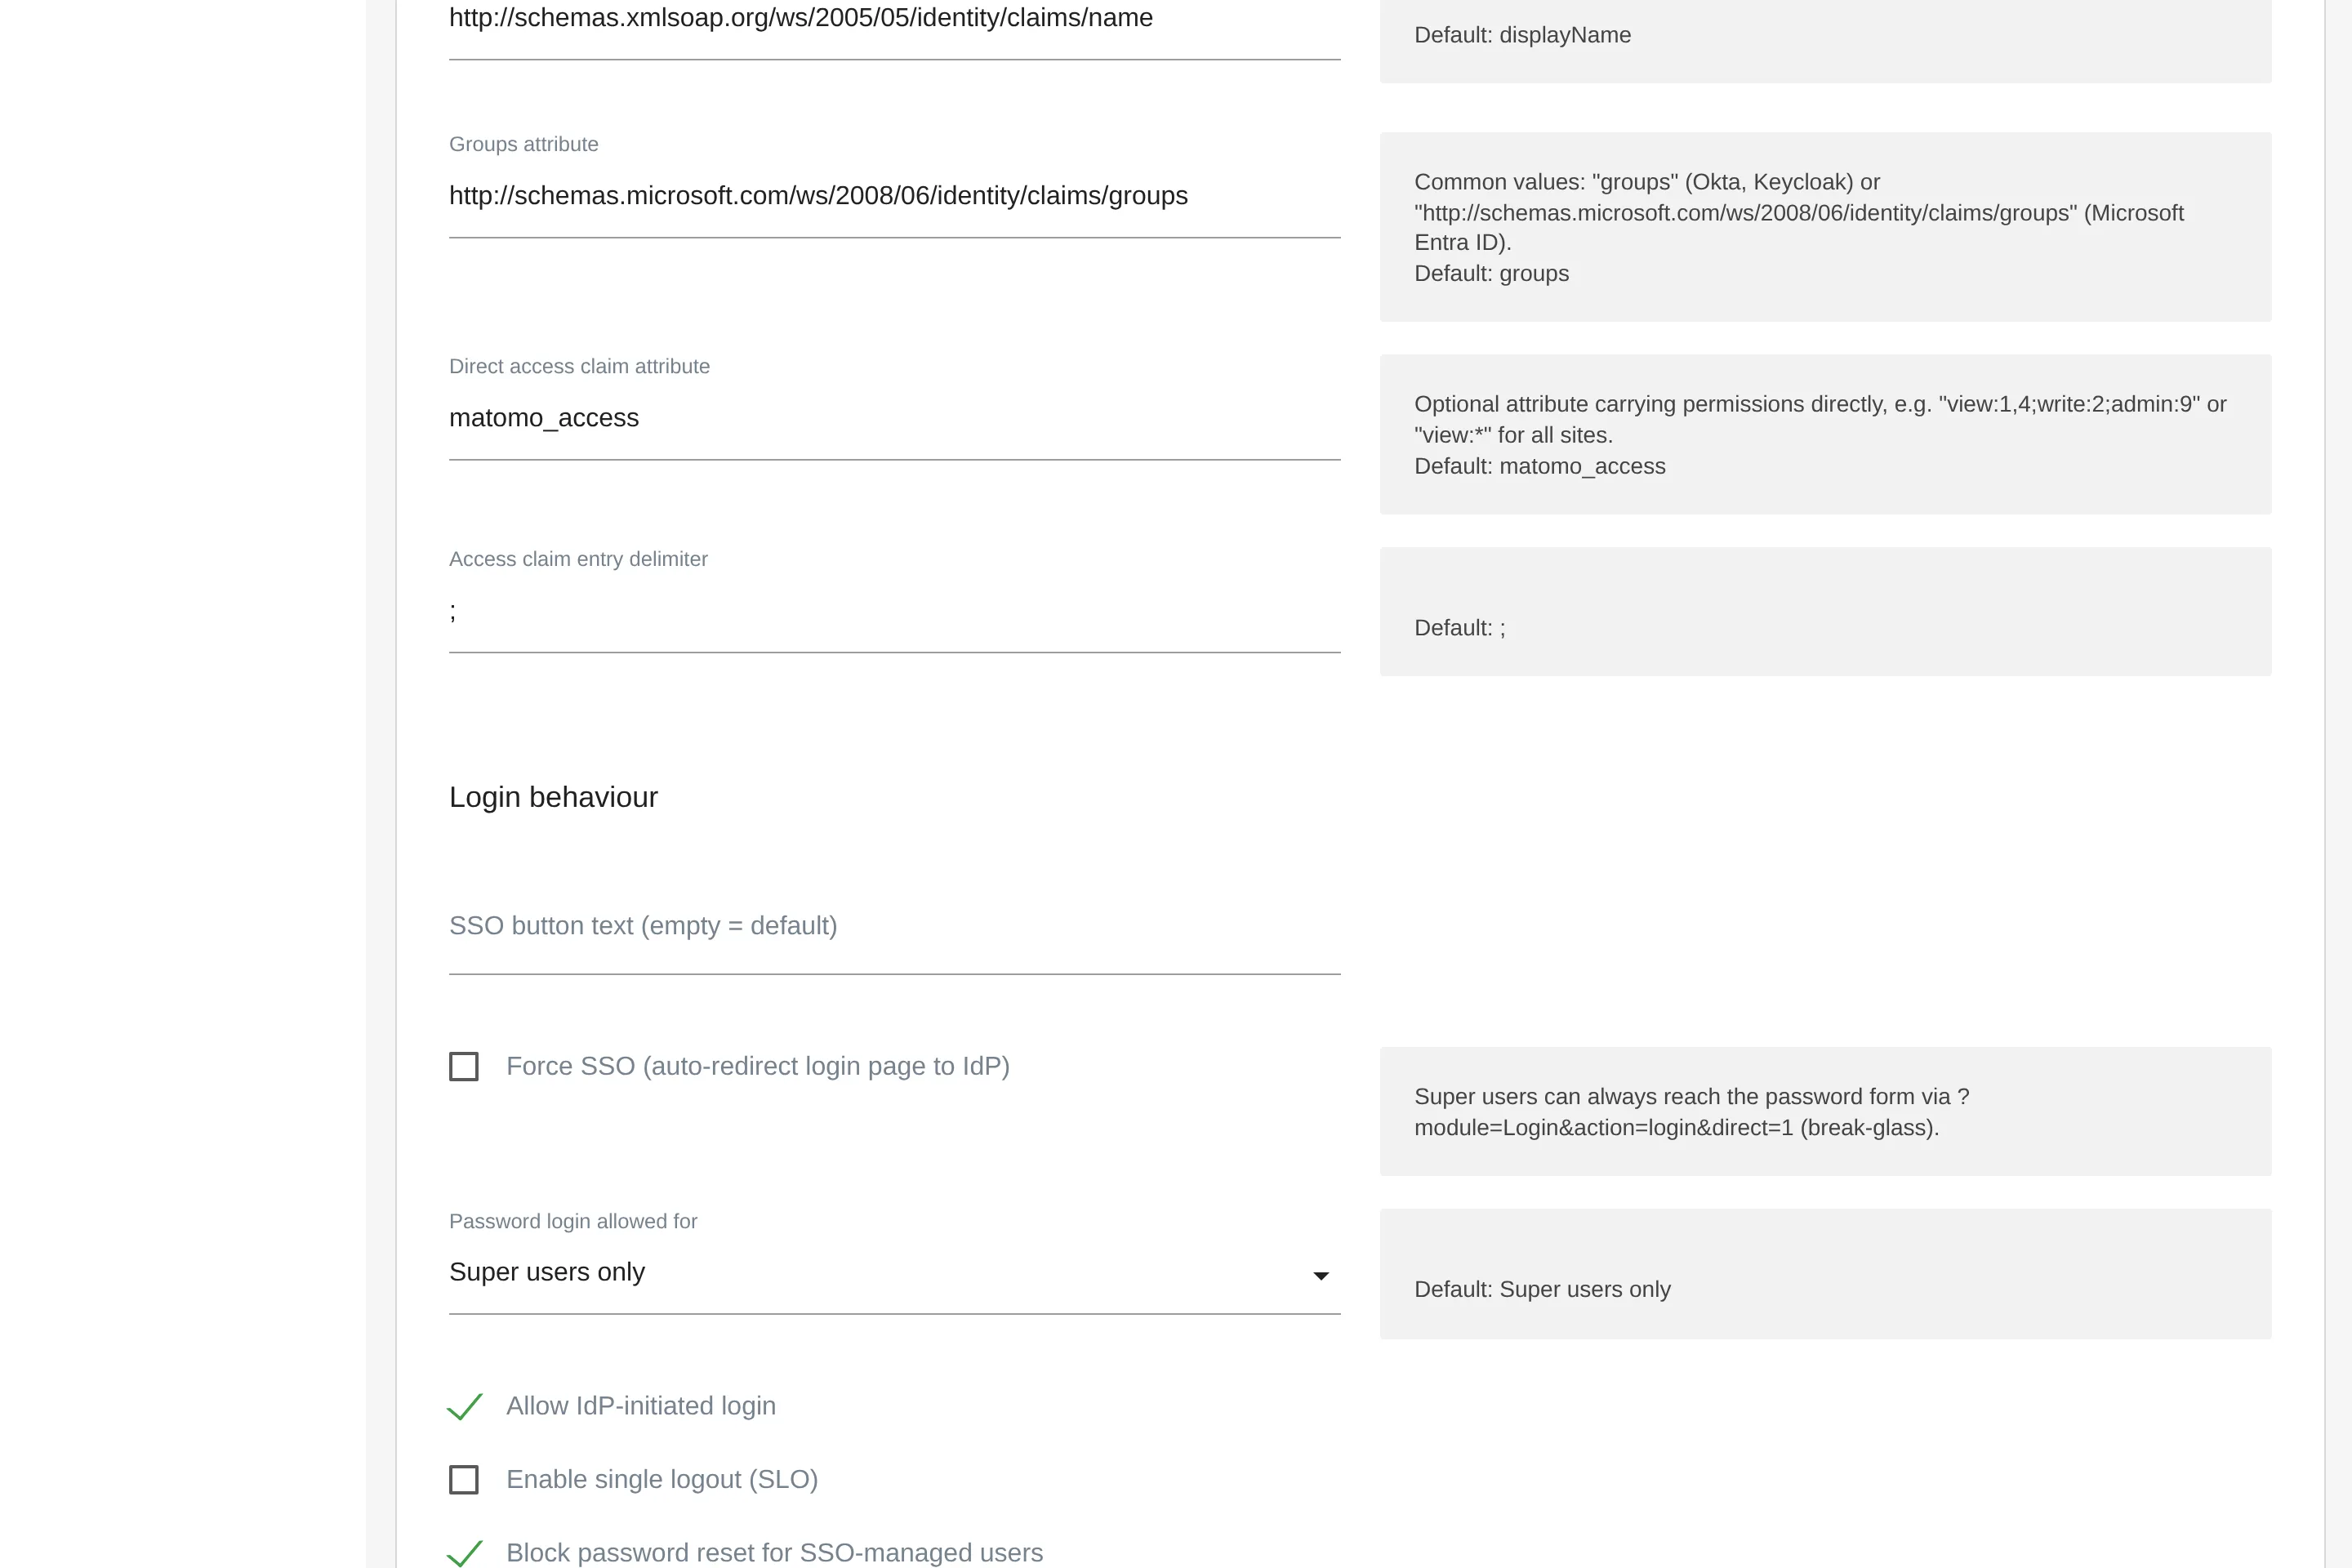
AuthSaml: Einstellungen von Identity Provider und Service Provider - Gruppen zuordnen. IdP-Gruppen, Websites und Rollen auf der Admin-Seite verknüpfen.
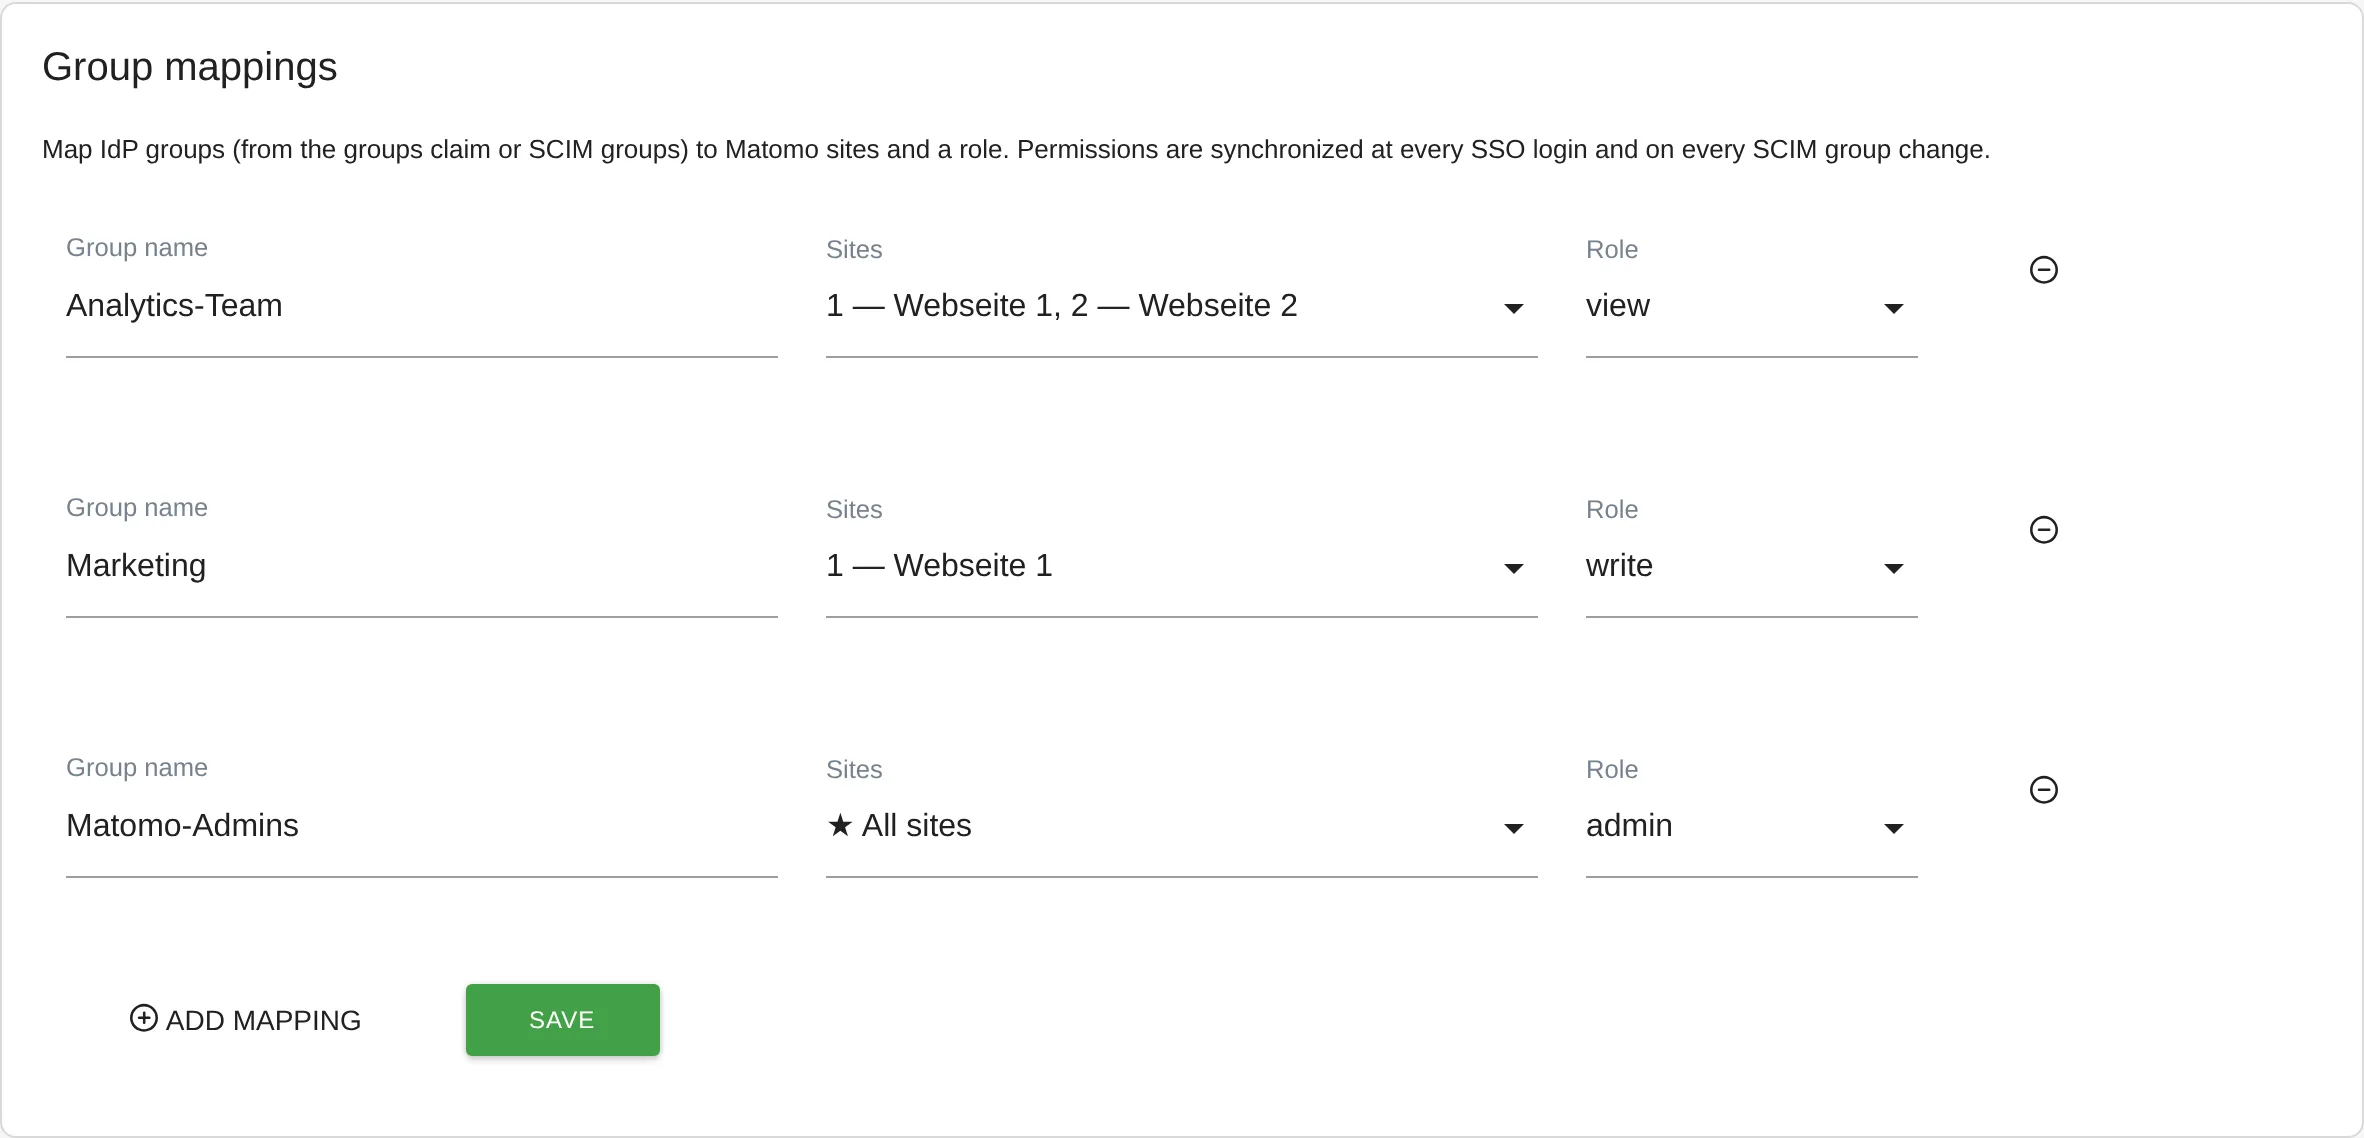
AuthSaml: Zuordnung von IdP-Gruppen zu Matomo-Rechten - Testen und umstellen. Login über den SSO-Button prüfen, dann bei Bedarf Force SSO aktivieren, damit die Login-Seite direkt zum IdP weiterleitet.
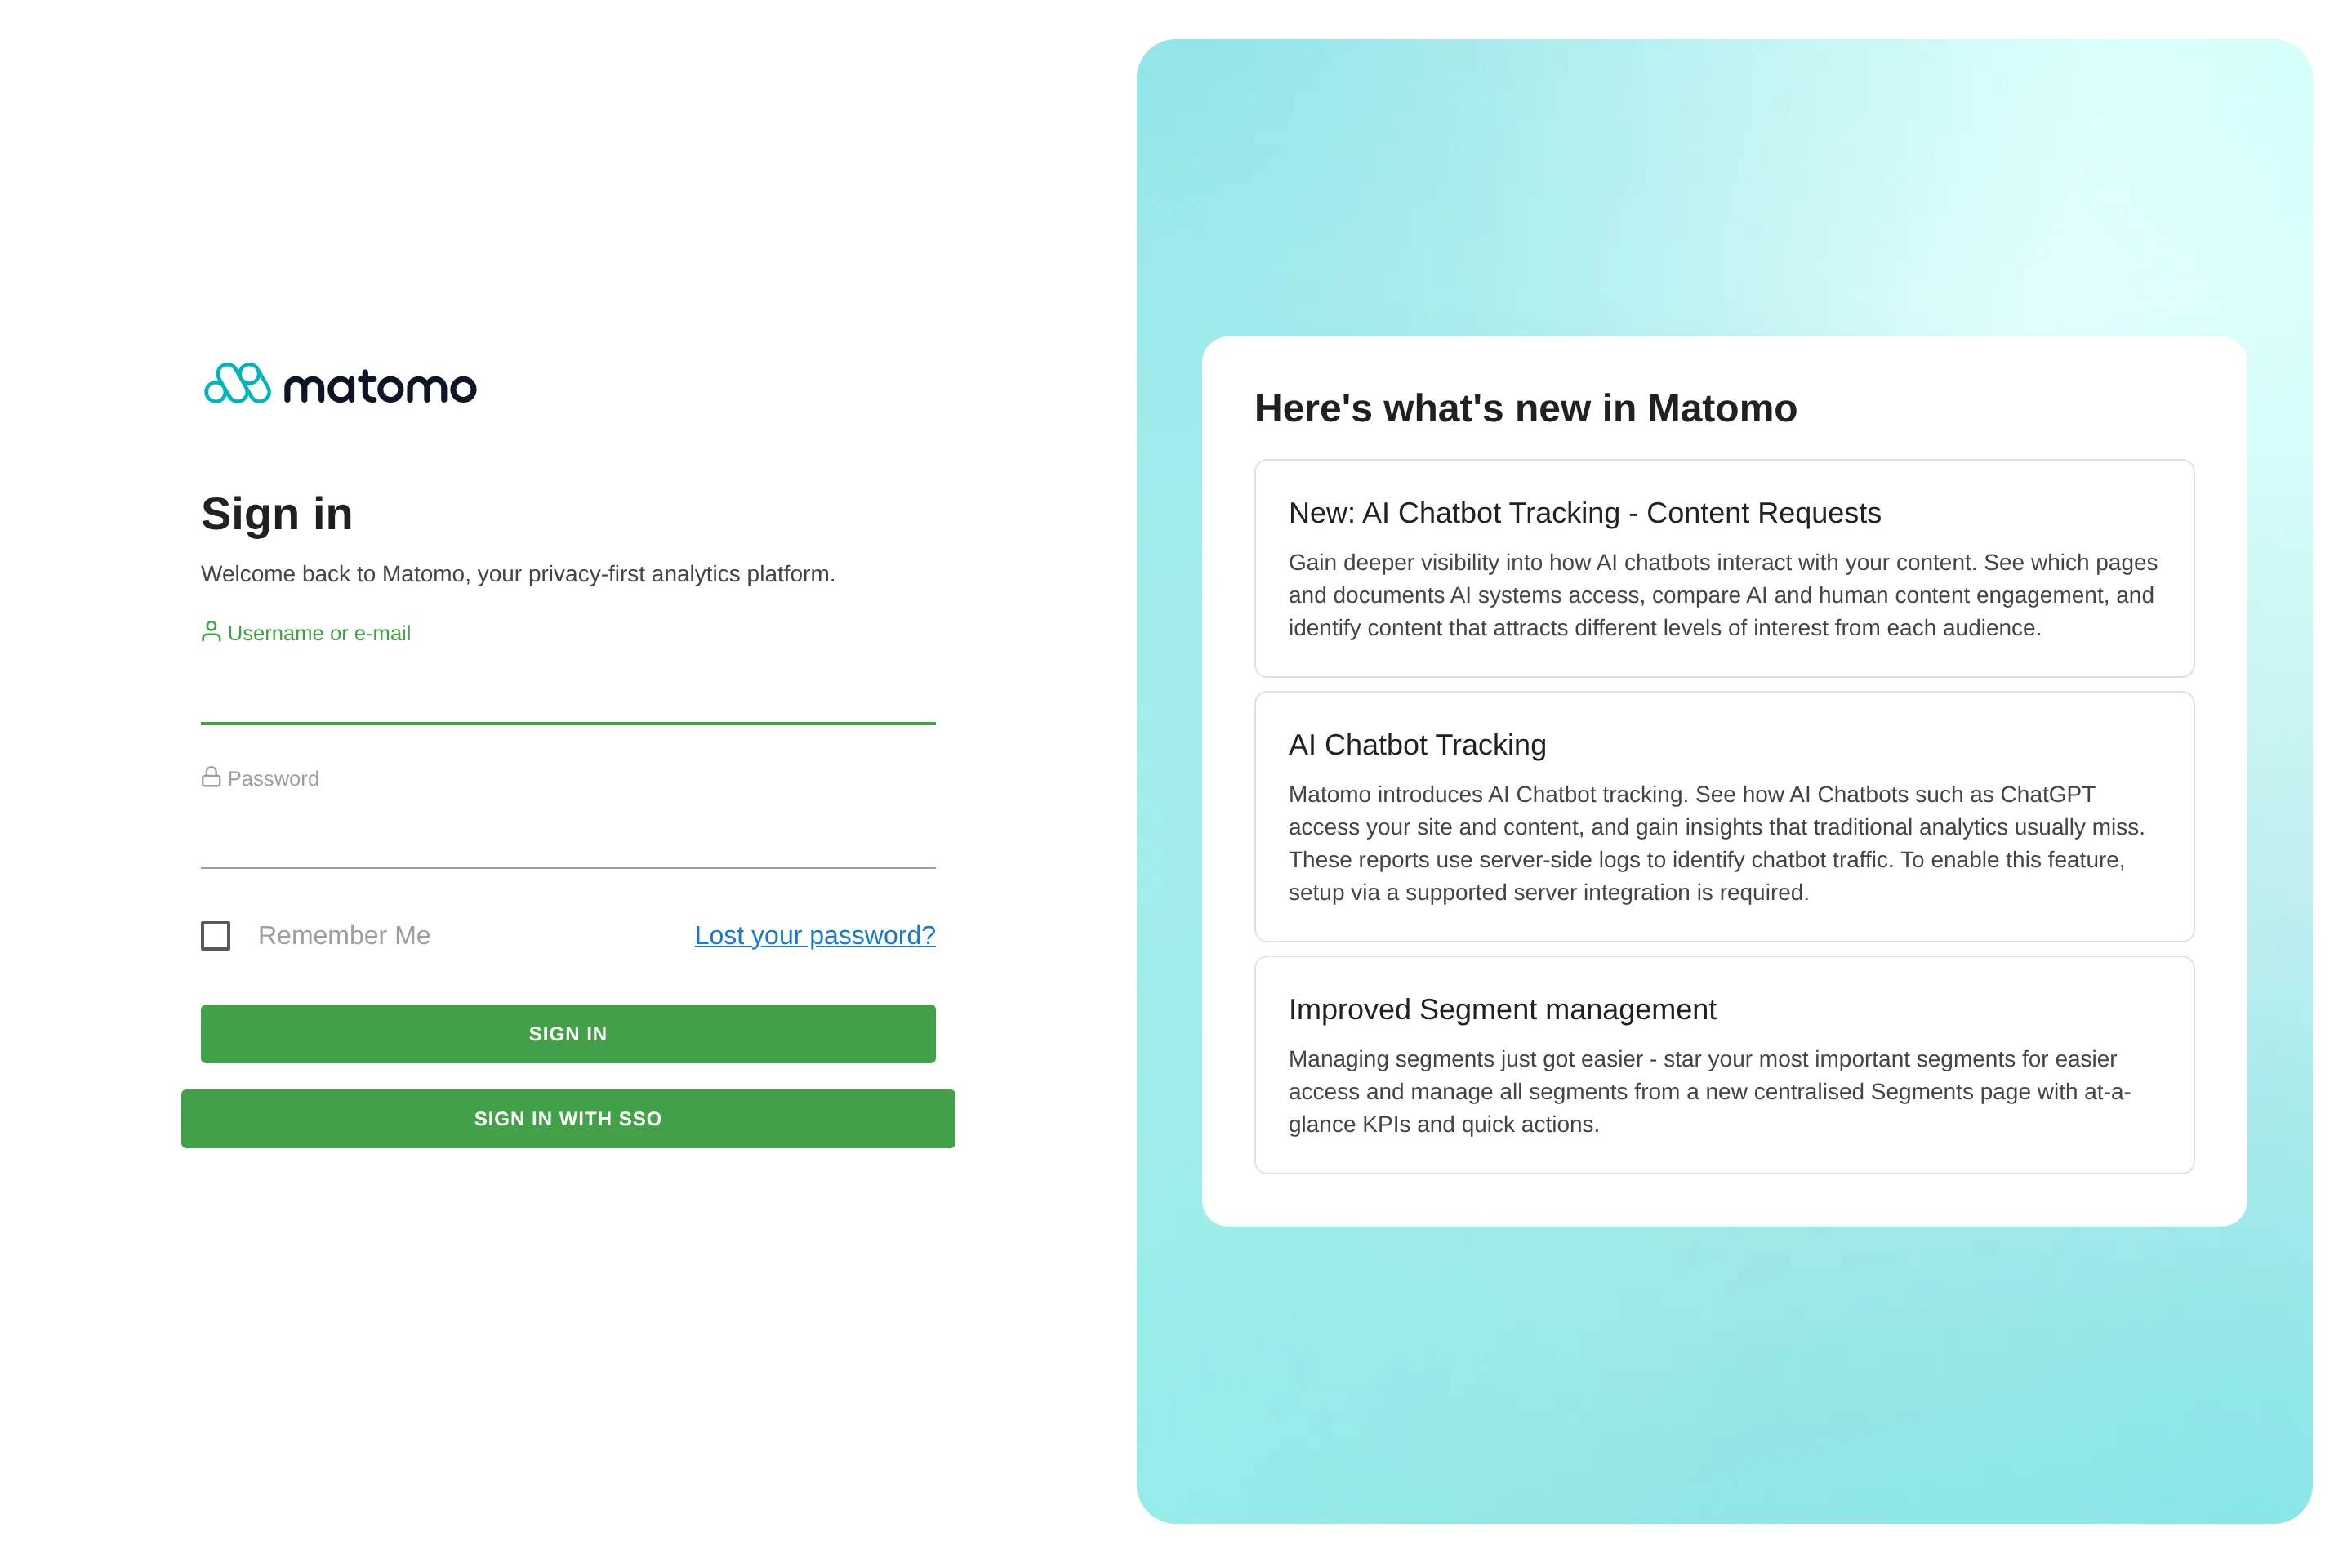
AuthSaml: Matomo-Anmeldung mit Single Sign-on
Für wen ist AuthSaml gedacht?
Unternehmen mit selbst betriebenem Matomo
und zentralen Zugängen in Entra ID, Okta, Keycloak oder einem anderen SAML-2.0-Provider.
IT- und Security-Teams
die Offboarding ohne Handarbeit wollen.
Organisationen und Agenturen
mit vielen Websites, die Rechte nach Teams, Marken oder Kunden vergeben.
Teams mit laufender Installation
die SSO einführen wollen, ohne Benutzer neu anzulegen.
Häufige Fragen
Funktioniert der Matomo-Login mit Microsoft Entra ID (Azure AD)?
Ja. Microsoft Entra ID ist der neue Name von Azure Active Directory. AuthSaml ist mit Entra ID getestet, Gruppen-Claims und die automatische Provisionierung per SCIM werden unterstützt. Die Dokumentation beschreibt die Einrichtung Schritt für Schritt.
Läuft AuthSaml auch in der Matomo Cloud?
Nein. AuthSaml braucht eine selbst betriebene Matomo-Installation ab Version 5 mit PHP 8.1 oder neuer, denn in der Matomo Cloud lassen sich keine eigenen Plugins installieren.
Kann ich mich weiterhin mit Passwort anmelden?
Das legen Sie selbst fest: Passwort-Login für alle, nur für Superuser, also Hauptadministratoren (Standard) oder für niemand. Hauptadministratoren erreichen das Passwort-Formular über einen Break-Glass-Link, auch wenn Force SSO aktiv ist, solange der Passwort-Login nicht ganz abgeschaltet ist.